I tuoi dati sono più al sicuro con noi che sul tuo server del 2008.
Prima di toccare un solo file firmiamo un patto di riservatezza vincolante. Aspiriamo solo in sola lettura, creiamo una bolla speculare cifrata su suolo italiano e, se il verdetto è rosso, distruggiamo la nostra copia con verbale crittografico formale.
Il Patto Legale di Ferro
Prima di toccare un solo cavo, installare un connettore o inviare il primo byte, firmiamo 3 atti legali formali controfirmati con firma digitale qualificata.
Lettera d'Incarico Formale
Definisce il perimetro tecnico rigorosamente circoscritto. Autorizza esclusivamente operazioni diagnostiche e di replica speculare in sola lettura. Qualsiasi scrittura è contrattualmente esclusa e perseguibile.
NDA Bilaterale con Penale
Accordo di non divulgazione inderogabile a protezione totale di formule industriali, distinte base, anagrafiche clienti e listini prezzi. Prevede penali risarcitorie immediate e foro competente esclusivo di Firenze.
Nomina Responsabile Dati (Art. 28)
Conformità assoluta al GDPR e standard NIS2. The Wise Guy è designato Responsabile del Trattamento esclusivamente per la durata temporale della scansione (24h) con cancellazione o restituzione obbligatoria.
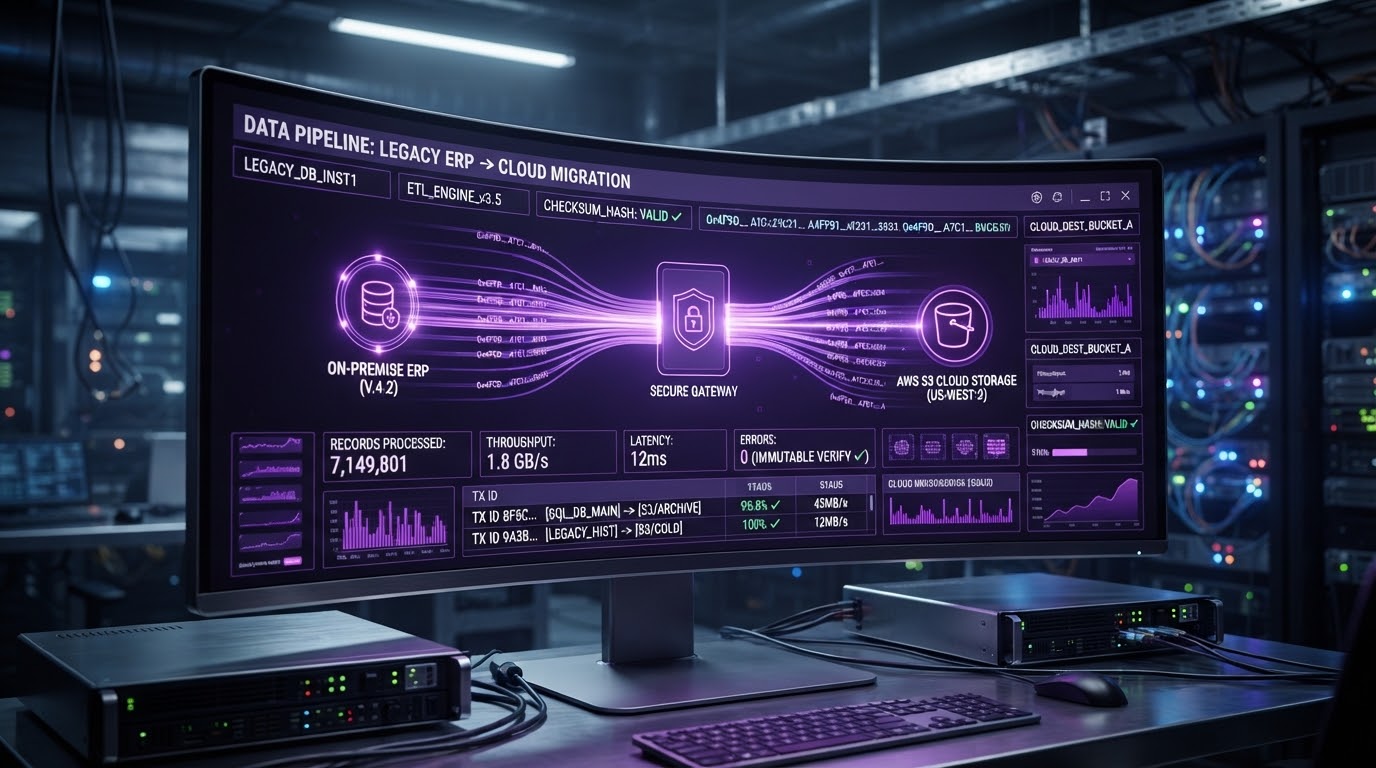
Aspirazione in Sola Lettura: il tuo gestionale non si accorgerà nemmeno di noi.
La paura primaria di ogni imprenditore è il fermo fabbrica: «Se toccate il server e le linee di produzione si piantano, perdiamo decine di migliaia di euro al minuto». Abbiamo progettato un'architettura che esclude fisicamente questa possibilità.
Tunnel WireGuard Punto-Punto Cifrato
Nessuna porta aperta sul router aziendale verso l'esterno. Il connettore stabilisce un tunnel crittografato outbound tramite chiavi asimmetriche dedicate, trasparente ai firewall aziendali.
Socket con Divieto Fisico di Scrittura
L'utente database configurato possiede solo il privilegio SELECT. Le istruzioni INSERT, UPDATE, DELETE o ALTER sono disabilitate sia a livello di permessi SQL che di socket driver.
Dump Grezzo Immutabile & Verbale di Conteggio
Le 181 tabelle e 2,5 milioni di righe vengono conteggiate con te prima dell'inizio e sigillate con hash SHA-256 identico bit-per-bit. Hai la prova matematica che nessun dato è andato perso o alterato.
L'Ambiente Blindato: Nessuna rotta pubblica su Internet
La bolla applicativa in cui testiamo la modernizzazione del tuo gestionale non vive in un cloud pubblico generico, ma in un perimetro di tua proprietà inespugnabile.
Nessun IP pubblico, Nessun DNS aperto
L'ambiente sandbox non possiede porte esposte al web. I bot, gli scanner di vulnerabilità e gli attaccanti non possono nemmeno "vedere" l'esistenza del server. L'accesso avviene esclusivamente via Cloudflare Zero Trust con tunnel protetto.
Chiavi Fisiche FIDO2 / OTP
Niente password statiche deboli. Accesso solo tramite token hardware o autenticazione 2FA a base biometrica per tutti gli ingegneri assegnati.
Server e Dati per intero in Italia
I tuoi dati non attraversano l'Atlantico. Niente cloud provider soggetti a Cloud Act extra-UE. Infrastruttura situata a Milano e Firenze.
Nessuna password o certificato viene salvato nei repository git. Gestione crittografica KMS con rotazione automatica ogni sessione.
Registro Accessi Immutabile (Audit Log in Tempo Reale)
Puoi vedere in ogni secondo chi ha aperto cosa, a che ora, da quale IP autorizzato e quale comando SQL è stato eseguito. Ricevi un report formale al termine delle 24 ore.
E se il verdetto è rosso?
Distruggiamo tutto con verbale formale.
Non tutti i software legacy possono essere modernizzati in 24 ore con profitto certo per la fabbrica. Se l'architettura si rivela insicura o incompatibile, il nostro verdetto è ROSSO.
Il Tuo Server del 2008 vs La Bolla Zero Legacy
Spesso ci viene chiesto: «Ma i nostri dati non sono più protetti se rimangono chiusi in fabbrica?». Guardiamo la realtà tecnica senza veli.
| Parametro di Sicurezza | Il Vecchio Server in Saletta / Caldaia | La Bolla di tua proprietà Zero Legacy |
|---|---|---|
| Sistema Operativo & Patch |
cancel
Windows Server 2003/2008 privo di patch da oltre 8 anni
Vulnerabilità RCE e SMB note a qualsiasi ransomware.
|
check_circle
Kernel Linux Hardened aggiornato alle ultime CVE
Zero vulnerabilità zero-day note. Superficie di attacco azzerata.
|
| Crittografia Dati a Riposo |
cancel
Nessuna (File .MDF o .MDB in chiaro su disco)
Chiunque estragga il disco rigido legge tabelle e password in 3 secondi.
|
check_circle
AES-256 XTS a livello di volume + mTLS in transito
Dati illeggibili senza la combinazione delle chiavi HSM e FIDO2.
|
| Politica Accessi & Password |
cancel
"Admin / 1234" o password scritta su post-it
Accessibile da qualsiasi PC connesso al Wi-Fi o rete cablata.
|
check_circle
Zero Password Statiche · 2FA Hardware Obbligatoria
Accesso nominale nominato con scadenza automatica di sessione.
|
| Backup & Disaster Recovery |
cancel
Hard disk USB esterno mai testato per il ripristino
L'82% dei backup su dischi meccanici fallisce al momento del restore.
|
check_circle
Snapshot Immutabile con validazione automatica
Protezione WORM (Write Once, Read Many) contro ogni ransomware.
|
| Conformità Direttiva NIS2 |
cancel
Totale non conformità (rischio sanzioni fino a 10M€)
Responsabilità patrimoniale diretta a carico degli amministratori.
|
check_circle
Piena rispondenza audit ArcaSafe NIS2
Documentazione tecnica e perimetrale pronta per l'autorità di vigilanza.
|
FAQ Tecniche e Legali
Le 6 domande più severe che gli imprenditori e i responsabili IT ci pongono prima di autorizzare la scansione.
01. C'è il rischio che la vostra aspirazione rallenti o blocchi le linee di produzione?
Assolutamente no. Operiamo le query di estrazione impostando livelli di lock minimi (Dirty Read / Read Uncommitted) o eseguiamo la replica direttamente da una copia d'ombra VSS/snapshot a riposo. I processi produttivi e i terminali a bordo macchina mantengono il per intero della priorità hardware.
02. I nostri dati aziendali o le formule finiscono nei modelli pubblici di intelligenza artificiale?
No. Rifiutiamo categoricamente qualsiasi modello pubblico non contrattualizzato. Gli agenti di Zero Legacy girano in container isolati con accordi Enterprise a Zero Data Retention (ZDR). Nessun dato aziendale viene memorizzato o utilizzato per addestrare modelli altrui.
03. Chi ha le chiavi crittografiche e l'accesso al codice sorgente?
Tu e solo tu. La nostra filosofia è la sovranità tecnologica totale del cliente. Al completamento del test o del progetto, tutte le chiavi KMS, i repository del codice e i dump dei database ti vengono consegnati integralmente. Nessun ricatto, nessuna dipendenza.
04. Cosa succede se il nostro vecchio fornitore minaccia di staccare l'assistenza?
La prova nelle 24 ore è completamente trasparente: il vecchio fornitore non deve nemmeno essere informato se non lo desideri, poiché estraiamo in sola lettura senza toccare il suo codice sorgente. Se decidi di migrare, il nuovo sistema opera in parallelo finché non sei indipendente al per intero.
05. Come dimostrate che i dati sono stati cancellati in caso di verdetto negativo?
Emettiamo il Cryptographic Shredding Certificate controfirmato digitalmente. I volumi temporanei cifrati vengono sovrascritti con rumore pseudo-casuale e le chiavi effimere di decifrazione distrutte in modo irrevocabile (Crypto-erase NIST SP 800-88 Rev. 1).
06. Siamo conformi alle nuove direttive europee NIS2 e GDPR?
Sì. Lavoriamo in partnership diretta con ArcaSafe a Firenze. Tutta la procedura di acquisizione, custodia e verifica rispetta le misure tecniche e organizzative minime obbligatorie per le medie imprese strategiche secondo la direttiva (UE) 2022/2555 (NIS2).
Richiedi il Protocollo di Riservatezza Preventivo
Ricevi la bozza controfirmata dell'Accordo di Non Divulgazione (NDA) e la Nomina a Responsabile Dati prima di qualsiasi collegamento tecnico. Nessun venditore commerciale: parli solo con gli ingegneri di Firenze.